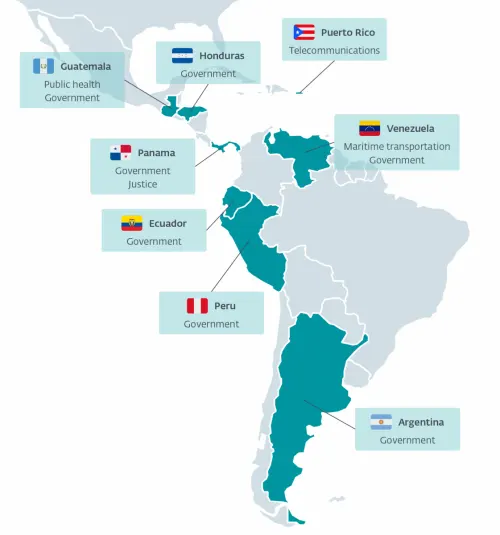
ESET Latinoamérica identificó el despliegue del grupo de ciberespionaje vinculado a China contra entidades gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela, desde agosto de 2025.
ESET revela nuevos movimientos del grupo cibercriminal del tipo APT -ciberataque prolongado y sigiloso donde un intruso obtiene acceso a una red y permanece oculto durante un tiempo para robar datos o espiar- denominado “FamousSparrow”.
En esta ocasión ESET descubrió que el grupo ha desplegado un nuevo backdoor -código oculto en un programa o sistema que permite entrar sin permiso y saltarse la seguridad- dirigido a varios países de América Latina al menos desde agosto de 2025.
“Creemos que este enfoque geográfico no es casual y probablemente refleje la respuesta de China a diversas iniciativas recientes de Estados Unidos en la región. De hecho, el segundo mandato presidencial de Donald Trump ha supuesto una reafirmación agresiva de los intereses estadounidenses en América Latina, algo que pone en riesgo varias inversiones estratégicas que China ha desarrollado en el continente durante la última década en sectores como la energía, la minería y las telecomunicaciones. Sospechamos que las actividades de FamousSparrow buscan ayudar a China a monitorear mejor y anticipar las reacciones de los gobiernos locales frente a las presiones actuales de Estados Unidos”, comentan desde el equipo de investigación de ESET.
FamousSparrow es un grupo de ciberespionaje vinculado a China que se cree que ha estado activo al menos desde 2019. Inicialmente era conocido por atacar hoteles en distintas partes del mundo, aunque también ha dirigido sus operaciones contra gobiernos, organizaciones internacionales, asociaciones comerciales, empresas de ingeniería y estudios jurídicos.
Actualmente, el grupo parece estar enfocado en objetivos de alto perfil en América Latina. Esta tendencia comenzó, como mínimo, en julio de 2025 y se ha mantenido con la llegada de un nuevo backdoor bautizado por ESET como SparroWocky. De hecho, entre mediados de 2025 y 2026, el 90% de los objetivos del grupo registrados en la telemetría de ESET se ubicaron en la región.
ESET observó el despliegue del nuevo backdoor contra entidades gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela. Se trata de un caso poco habitual entre los grupos APT vinculados a China que el equipo de investigación venía monitoreando, ya que normalmente sus operaciones se distribuían entre distintas regiones del mundo durante períodos prolongados.
Si bien desde ESET, afirman que aún no está claro si el aparente foco del grupo en América Latina responde a un mandato geográfico formal o si se trata de una prioridad temporal impulsada por las circunstancias geopolíticas actuales, algunos casos parecen respaldar esta segunda hipótesis.
Por ejemplo, una de las entidades panameñas observadas por ESET entre los objetivos, está directamente involucrada en la disputa comercial en torno a dos importantes puertos ubicados en el área del canal, que eran operados por una empresa en China. Dado que la concesión otorgada a esa compañía fue cuestionada legalmente por el gobierno panameño a comienzos de 2025, desde ESET comentan que podría ser probable que la operación del grupo FamousSparrow buscara obtener información anticipada y privilegiada sobre las intenciones de las autoridades locales respecto de este asunto.
Ciberseguridad
Grupo ligado a China espía en América Latina
- Advertisment -