Una importante empresa de inteligencia artificial afirma haber detenido una campaña de «ciberespionaje» respaldada por China que logró infiltrarse en empresas financieras y agencias gubernamentales prácticamente sin supervisión humana.
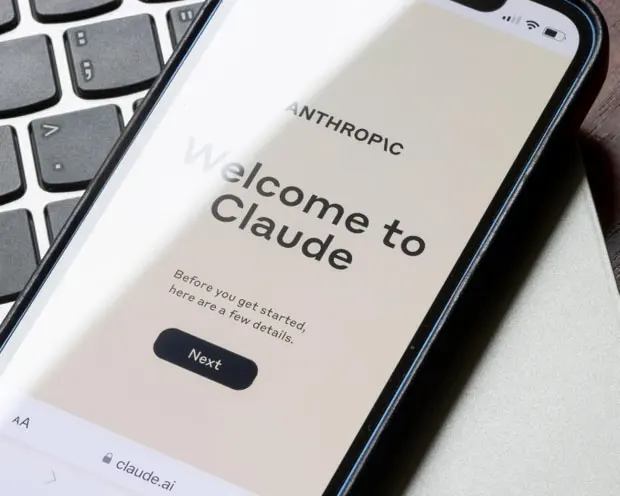
La empresa estadounidense Anthropic afirmó que su herramienta de codificación, Claude Code, fue «manipulada» por un grupo patrocinado por el estado chino para atacar a 30 entidades de todo el mundo en septiembre, logrando «un puñado de intrusiones exitosas».
Esto supuso una «escalada significativa» con respecto a los ataques anteriores con inteligencia artificial que había monitorizado, según escribió en una entrada de blog el jueves, porque Claude actuó de forma en gran medida independiente: entre el 80 y el 90% de las operaciones implicadas en el ataque se realizaron sin intervención humana.
«El actor logró lo que creemos que es el primer caso documentado de un ciberataque ejecutado en gran medida sin intervención humana a gran escala», escribió.
Anthropic no aclaró qué instituciones financieras y agencias gubernamentales habían sido atacadas, ni qué habían logrado exactamente los hackers, aunque sí afirmó que pudieron acceder a los datos internos de sus objetivos.
Según el informe, Claude había cometido numerosos errores al ejecutar los ataques, a veces inventando datos sobre sus objetivos o afirmando haber «descubierto» información de libre acceso.
Los responsables políticos y algunos expertos afirmaron que los hallazgos eran una señal inquietante de lo capaces que llegaron a ser ciertos sistemas de IA: herramientas como Claude ahora pueden funcionar de forma independiente durante períodos de tiempo más prolongados.
«¡Despierten de una vez! Esto nos va a destruir, antes de lo que pensamos, si no convertimos la regulación de la IA en una prioridad nacional mañana mismo», escribió el senador estadounidense Chris Murphy en X en respuesta a los hallazgos.
«Los sistemas de IA ahora pueden realizar tareas que antes requerían operadores humanos cualificados», afirmó Fred Heiding, investigador de seguridad informática en la Universidad de Harvard. «Cada vez es más fácil para los atacantes causar daños reales. Las empresas de IA no asumen la responsabilidad suficiente».
Otros expertos en ciberseguridad se mostraron más escépticos, señalando las afirmaciones exageradas sobre los ciberataques impulsados por IA en los últimos años, como un «descifrador de contraseñas» impulsado por IA de 2023 que no funcionó mejor que los métodos convencionales, y sugiriendo que Anthropic estaba tratando de crear expectación en torno a la IA.
«Para mí, Anthropic describe una automatización sofisticada, nada más», sostuvo Michał Woźniak, experto independiente en ciberseguridad. «Hay generación de código, pero eso no es ‘inteligencia’, es simplemente copiar y pegar con estilo».
Woźniak afirmó que el lanzamiento de Anthropic desviaba la atención de un problema mayor de ciberseguridad: la integración, por parte de empresas y gobiernos, de herramientas de IA «complejas y poco conocidas» en sus operaciones sin comprenderlas, lo que las expone a vulnerabilidades. La verdadera amenaza, según él, reside en los propios ciberdelincuentes y en las prácticas de ciberseguridad deficientes.
Anthropic, al igual que todas las empresas líderes en IA, cuenta con medidas de seguridad que se supone impiden que sus modelos participen en ciberataques o promuevan daños en general. Sin embargo, según la empresa, los hackers lograron burlar estas medidas al pedirle a Claude que simulara ser un empleado de una empresa legítima de ciberseguridad que realizaba pruebas.
Woźniak sostuvo: «La valoración de Anthropic ronda los 180.000 millones de dólares, y todavía no consiguen encontrar la manera de evitar que sus herramientas sean vulneradas por una táctica que utiliza un niño de 13 años cuando quiere hacer una broma telefónica a alguien».
Marius Hobbhahn, fundador de Apollo Research, una empresa que evalúa la seguridad de los modelos de IA, afirmó que los ataques eran una señal de lo que podría ocurrir a medida que aumenten las capacidades.
«Creo que la sociedad no está bien preparada para este tipo de panorama en constante cambio en lo que respecta a la IA y las capacidades cibernéticas. Preveo que en los próximos años se producirán muchos más acontecimientos similares, posiblemente con consecuencias mayores».(The Guardian)